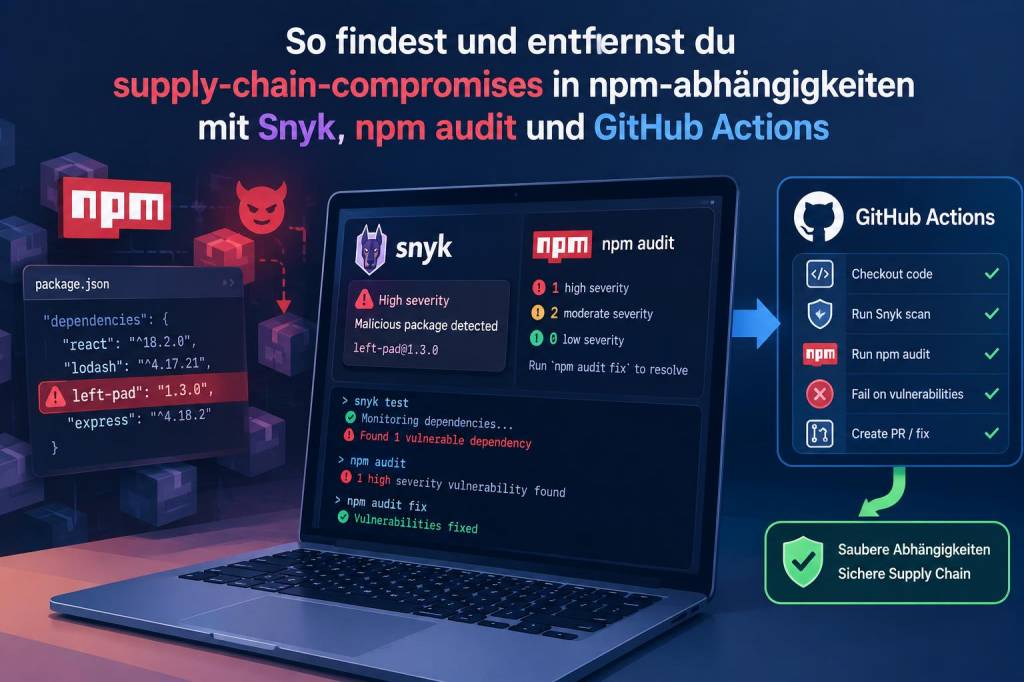
Warum ich Supply‑Chain‑Risiken in npm‑Projekten ernst nehme
Ich habe in den letzten Jahren immer wieder gesehen, wie eine einzelne kompromittierte Abhängigkeit ganze Deployments oder sogar den Ruf eines Projekts zerstören kann. Supply‑chain‑Angriffe sind deshalb keine abstrakte Gefahr mehr: sie treffen Entwicklerinnen und Unternehmen direkt durch npm‑Pakete, Build‑Skripte oder geteilte CI‑Konfigurationen. In diesem Artikel beschreibe ich, wie ich mit Snyk, npm audit und GitHub Actions kompromittierte Pakete aufspüre, analysiere und entferne — praxisnah und Schritt für Schritt.
Erkennen: Wann ist etwas kompromittiert?
Oft fällt ein Problem zuerst durch ungewöhnliches Verhalten der Anwendung, plötzliche Abhängigkeiten im Lockfile oder Verdächtige Registrierungs‑/Build‑Logs auf. Konkrete Indikatoren sind:
Wenn ich so einen Indikator sehe, starte ich die Erkennung proaktiv mit npm audit und Snyk‑Scans — lokal und in der CI.
Lokaler Quick‑Check mit npm audit
Der schnellste Einstieg ist npm audit. Es zeigt bekannte Schwachstellen in deinen Abhängigkeiten:
npm audit --json liefert strukturierte Daten, die man auswerten kann. Ein typischer Workflow:
Wichtig: npm audit meldet nur bekannte CVEs aus der npm‑Datenbank. Es erkennt keine Absicht oder versteckten Payloads, die noch nicht als CVE gelistet sind.
Tiefer gehen mit Snyk
Snyk ergänzt npm audit gut: es erkennt bekannte Schwachstellen, bietet Fix‑Vorschläge, Snyk Advisor Context und kann je nach Plan sogar automatisch Patches oder Pull Requests erzeugen. So verwende ich Snyk:
Snyk zeigt neben CVEs auch „malicious package“ Warnungen, wenn es bekannte bösartige Pakete oder typosquatting‑Fälle identifiziert. Ich nutze die Ausgabe, um Treffer zu priorisieren: kritische, öffentlich ausgenutzte Schwachstellen zuerst, dann Anwendungen mit Post‑install‑Skripten oder native Bindings.
CI‑Schicht mit GitHub Actions
Die Löschung und Prävention von Supply‑chain‑Kompromissen gehört in die CI‑Pipeline. Ich integriere sowohl npm audit als auch Snyk in GitHub Actions, damit jeder Pull‑Request geprüft wird.
| Tool | Was es bringt | Empfehlung |
|---|---|---|
| npm audit | Schneller Scan auf bekannte CVEs | Als Basisschutz in jedem PR |
| Snyk | Detailliertere Analysen, Patches, Advisor | Integrieren für bessere Priorisierung und automatische Fixes |
| GitHub Actions | Automatische Prüfungen pro PR/Branch | Nutzen, um Scans verpflichtend zu machen |
Ein minimaler Action‑Workflow könnte so aussehen (in der Actions‑UI als YAML anlegen):
Ich lasse Actions die Checks als Pflicht‑Status definieren, sodass ein PR nicht gemerged werden kann, ohne die Sicherheitschecks zu durchlaufen.
Behandlung: Entfernen oder Isolieren kompromittierter Pakete
Sobald ein Paket als kompromittiert identifiziert ist, folge ich diesem Ablauf:
Beispiel für npm‑Overrides in package.json:
Das ist eine temporäre Maßnahme; langfristig suche ich nach einer echten Alternative oder binäre Patches.
Rollback‑Strategien und Monitoring
Wenn ein Paket im Registry kompromittiert wurde, ist der schnelle Weg oft ein Rollback auf eine sichere Version oder das Sperren bestimmter Versionen im lockfile. Ich habe folgende Praktiken etabliert:
Monitoring ist entscheidend: ein einmaliges Scan ersetzt keine kontinuierliche Überwachung.
Prävention: Best Practices
Um zukünftige Kompromittierungen zu minimieren, setze ich auf mehrere Hebel:
Ein zusätzlicher Tipp: ich lege ein internes Package Acceptance Checklist an, die neue Paket‑Zulassungen dokumentiert (Maintainer‑Check, Lizenz, letzte Commit‑Aktivität, Issues‑Status).
Typische Probleme und wie ich sie löse
Hier einige reale Fälle, die mir begegnet sind, und meine Lösungen:
Zusammenarbeit mit dem Team
Sicherheit ist kein Einzelkämpfer‑Job. Ich stelle sicher, dass auch Designerinnen, Produktmanager und DevOps wissen, wie sie verdächtige Pakete melden können. In meiner Praxis hilft ein einfaches Reporting‑Formular im Projekt‑Wiki, das folgende Infos enthält:
So sinkt die Reaktionszeit und die Maßnahmen werden dokumentiert.
Wenn du willst, kann ich dir auch ein Beispiel‑GitHub‑Action‑YAML zusammenstellen, das Snyk und npm audit kombiniert — oder ein kleines Shell‑Script, das in deiner CI läuft und Ergebnisse als JSON ausgibt. Sag mir kurz, wie dein Projekt aufgebaut ist (npm Version, Lockfile, CI), dann passe ich es an.