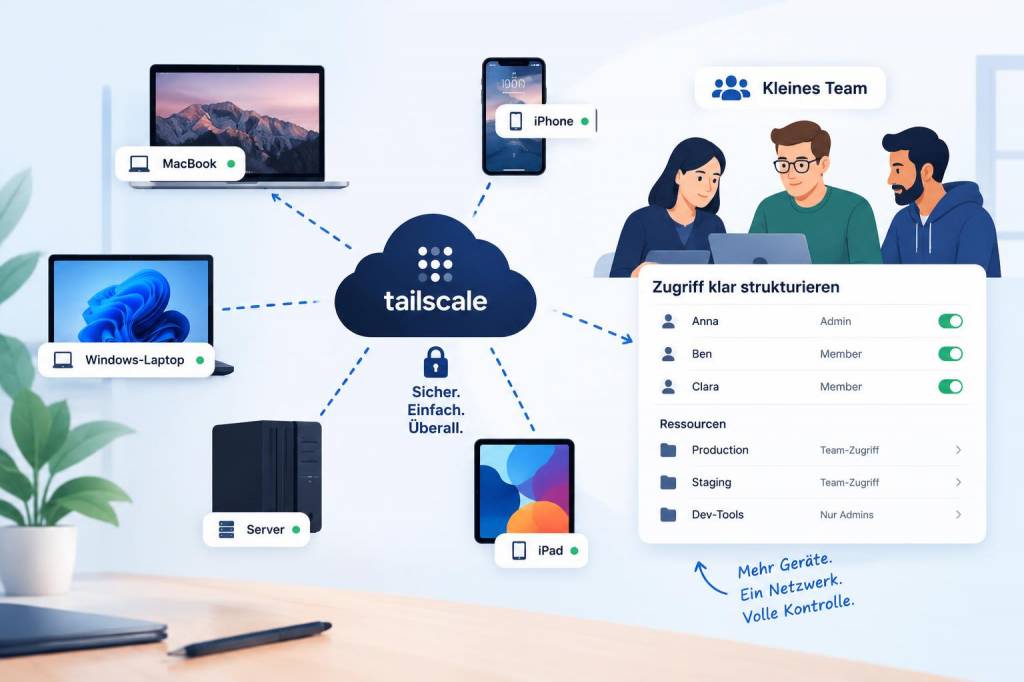
Wenn ich mit Tailscale arbeite, dann geht es mir nie nur darum, „irgendwie“ zwei Geräte miteinander zu verbinden. Mir geht es darum, Zugriffe so zu ordnen, dass sie im Alltag verständlich bleiben: Wer darf worauf zugreifen, von welchem Gerät aus, und unter welchen Bedingungen? Gerade in kleinen Teams entsteht schnell Unordnung, wenn Verbindungen nebenbei eingerichtet werden und später niemand mehr genau weiß, welche Freigabe eigentlich wofür gedacht war. Genau an dieser Stelle hilft mir Tailscale sehr, weil ich damit ein privates Netzwerk über bestehende Internetverbindungen aufbauen kann, ohne komplizierte klassische Netzwerkkonfigurationen pflegen zu müssen.
Ich setze Tailscale besonders dann ein, wenn mehrere Geräte sicher miteinander sprechen sollen: mein Arbeitsrechner, ein Reiselaptop, ein Heimrechner, ein Server oder ein gemeinsamer Dienst für ein kleines Team. Der große Vorteil liegt für mich darin, dass ich nicht jede Verbindung einzeln mühselig absichern muss, sondern eine klare Struktur um Identitäten, Geräte und Zugriffsregeln herum aufbauen kann. Dadurch wird aus einem technischen Problem ein organisatorisch gut beherrschbares System.
Warum ich Tailscale für kleine Teams sinnvoll finde
Viele kleine Teams beginnen mit guten Absichten und improvisierten Lösungen. Jemand richtet einen Fernzugang ein, jemand anderes legt Passwörter in einer Nachricht ab, und am Ende weiß niemand mehr, ob ein alter Zugriff noch aktiv ist. Genau dieses Durcheinander wollte ich vermeiden. Tailscale hilft mir dabei, weil jedes Gerät einer Identität zugeordnet wird und ich Zugriffe sauber über Regeln steuern kann. Das ist für mich deutlich nachvollziehbarer als ein Netz voller einzeln offener Ports und schwer zu überblickender Freigaben.
Besonders angenehm finde ich, dass sich Geräte fast wie an einem privaten, geschützten Innennetz verhalten, obwohl sie physisch verteilt sind. Ob jemand im Büro sitzt, zu Hause arbeitet oder unterwegs ist, spielt technisch kaum eine Rolle. Ich muss nicht jedes Mal umständlich umstellen, welche Adresse gerade erreichbar ist, sondern kann mit festen Zuordnungen und gut lesbaren Namen arbeiten. Für kleine Teams ist das ein großer Gewinn, weil die technische Einstiegshürde niedrig bleibt.
Ein weiterer Punkt ist für mich die Wartbarkeit. Ich habe gelernt, dass eine Lösung nicht nur im ersten Moment funktionieren darf, sondern auch nach Monaten noch verständlich sein muss. Tailscale unterstützt genau das, weil ich Rollen, Gerätegruppen und Zugriffsregeln klar benennen kann. Wenn eine Person das Team verlässt oder ein Gerät ersetzt wird, kann ich den Zugriff gezielt anpassen, statt das ganze Netz neu zu entwirren.
So richte ich Geräte schrittweise ein
Am Anfang installiere ich Tailscale auf den Geräten, die verbunden werden sollen. Das können Rechner mit unterschiedlichen Betriebssystemen sein, was ich im Alltag sehr schätze. Danach melde ich die Geräte bei derselben Verwaltung an. In meinem Ablauf prüfe ich zuerst, welche Geräte wirklich Teil des kleinen Teams sein sollen, und trage sie nur dann ein, wenn sie einen klaren Zweck haben. Ich habe oft erlebt, dass weniger Geräte am Anfang mehr Übersicht bedeuten.
Nach der Anmeldung vergebe ich für die Geräte sprechende Namen. Das klingt banal, macht aber später einen enormen Unterschied. Ein Name wie „Büro-Rechner“, „Projekt-Server“ oder „Reise-Laptop“ ist im Alltag viel hilfreicher als eine technische Kennung, die niemand ohne Nachschlagen versteht. Ich achte außerdem darauf, dass ich erkenne, welches Gerät zu welcher Person oder zu welcher Aufgabe gehört.
Wenn ich anschließend den Zugriff teste, beginne ich mit einer einfachen Verbindung zwischen zwei Geräten. Erst wenn diese sauber funktioniert, erweitere ich das Netz um weitere Geräte. So erkenne ich sofort, ob ein Fehler an der Einrichtung, an der Regel oder an einem bestimmten Gerät liegt. Diese ruhige, schrittweise Vorgehensweise spart mir später viel Zeit.
Wie ich Zugriffe für kleine Teams klar gliedere
Die eigentliche Stärke von Tailscale liegt für mich nicht allein in der Verbindung selbst, sondern in der Ordnung der Zugriffe. Ich arbeite dabei gerne mit dem Grundsatz: so wenig Zugriff wie möglich, so viel wie nötig. Das bedeutet, dass nicht jedes Gerät alles sehen darf. Ein Rechnungsgerät braucht vielleicht Zugriff auf einen internen Dienst, ein Entwurfsrechner aber nicht auf denselben Datenbestand. Diese Trennung macht das Netz nicht nur sicherer, sondern auch übersichtlicher.
Ich verwende dafür Gruppen und Regeln, die ich so einfach wie möglich halte. Je klarer eine Regel formuliert ist, desto leichter lässt sie sich später prüfen. Für kleine Teams ist das besonders wichtig, weil sich Aufgaben oft ändern. Heute braucht eine Person Zugang zu einem Server, morgen vielleicht nicht mehr. Wenn die Struktur sauber aufgebaut ist, kann ich solche Änderungen ohne Chaos umsetzen.
In der Praxis denke ich bei jeder Freigabe an drei Fragen:
- Wer benötigt den Zugriff wirklich?
- Von welchem Gerät aus soll der Zugriff möglich sein?
- Für welche Aufgabe wird der Zugriff gebraucht?
Diese drei Fragen helfen mir, unnötige Offenheit zu vermeiden. Ich habe festgestellt, dass viele Sicherheitsprobleme nicht durch komplizierte Angriffe entstehen, sondern durch zu großzügige Freigaben im Alltag. Genau hier bringt Tailscale für mich einen echten Ordnungsvorteil.
Welche Einstellungen mir besonders wichtig sind
Ich schaue mir zuerst an, welche Geräte dauerhaft online sein sollen und welche nur gelegentlich gebraucht werden. Dauerhaft erreichbare Geräte, etwa ein interner Server, behandle ich strenger als ein Laptop, der nur sporadisch genutzt wird. Auch die Frage nach der Berechtigung ist wichtig: Nicht jede Person im Team braucht dieselben Zugänge. Dadurch lässt sich die Oberfläche klein halten, ohne dass der Nutzen leidet.
Wichtig ist mir außerdem, dass ich Zugriffe regelmäßig prüfe. Ein kleiner Teamverbund verändert sich schnell: Geräte werden ersetzt, Menschen wechseln Aufgaben, Projekte enden. Ich plane deshalb feste Zeitpunkte ein, an denen ich die vorhandenen Freigaben durchgehe. Das ist kein großer Aufwand, wenn die Struktur von Anfang an ordentlich aufgebaut ist.
Besonders hilfreich finde ich auch, dass ich den Fernzugang nicht als Ausnahme behandeln muss, sondern als Teil eines durchdachten Gesamtsystems. Wenn ich unterwegs arbeite, möchte ich denselben klaren Zugriff haben wie im Büro. Das erspart mir Umwege über zusätzliche Zwischenlösungen und macht meine tägliche Arbeit ruhiger.
So gehe ich mit typischen Schwierigkeiten um
Die häufigste Schwierigkeit ist aus meiner Sicht nicht die Technik selbst, sondern das Verständnis der Zuständigkeiten. Ein Teammitglied möchte auf einen Dienst zugreifen, weiß aber nicht genau, ob das Gerät bereits freigegeben ist. In solchen Fällen prüfe ich zuerst die Zuordnung: Ist das richtige Gerät angemeldet? Gehört es zur richtigen Gruppe? Ist die Regel überhaupt für diese Aufgabe gedacht? Meist liegt die Ursache nicht tief verborgen, sondern in einer unklaren Benennung oder in einer zu großzügig formulierten Freigabe.
Ein anderes Problem entsteht, wenn Geräte umbenannt, ersetzt oder zurückgesetzt werden. Dann kann es passieren, dass alte Zuordnungen weiterbestehen und für Verwirrung sorgen. Ich habe mir deshalb angewöhnt, bei jeder Änderung nicht nur das neue Gerät einzurichten, sondern auch alte Verbindungen bewusst zu bereinigen. Das klingt nach zusätzlicher Arbeit, verhindert aber später viele unnötige Rückfragen.
Wenn eine Verbindung nicht sofort klappt, gehe ich in dieser Reihenfolge vor:
- Ich prüfe, ob das Gerät tatsächlich angemeldet ist.
- Ich kontrolliere, ob die richtige Gruppe zugewiesen wurde.
- Ich sehe nach, ob die Freigaberegel den gewünschten Zugang erlaubt.
- Ich teste, ob Name und Zielgerät korrekt angegeben sind.
- Ich schaue, ob das betreffende Gerät erreichbar und aktiv ist.
Diese einfache Prüffolge hat mir schon oft geholfen, Fehler schnell einzugrenzen. Ich mag Lösungen, die mich nicht zwingen, alles neu zu denken, sobald etwas hakt.
Wie ich Sicherheit und Verständlichkeit zusammenbringe
Für mich ist Sicherheit nur dann wirklich gut, wenn sie im Alltag verständlich bleibt. Eine sehr strenge Konfiguration, die niemand mehr nachvollziehen kann, bringt einem kleinen Team wenig. Deshalb versuche ich, Tailscale so zu nutzen, dass die Regeln klar, knapp und nachvollziehbar bleiben. Ich vermeide unnötige Sonderfälle und benenne Verbindungen so, dass auch andere Teammitglieder sie verstehen.
Ich achte außerdem darauf, nicht jede technische Möglichkeit auszureizen, nur weil sie vorhanden ist. Bei kleinen Teams zählt oft eher die Klarheit als die maximale Komplexität. Ein sauberes Grundgerüst mit wenigen, eindeutigen Regeln ist in meinen Augen wertvoller als eine Vielzahl fein verzweigter Ausnahmen. So bleibt das Netz pflegbar, auch wenn neue Geräte hinzukommen.
Besonders nützlich finde ich die Verbindung aus zentraler Verwaltung und dezentralen Geräten. Ich kann also steuern, ohne jeden Arbeitsplatz einzeln besuchen zu müssen. Gleichzeitig fühlen sich die Geräte für die Nutzerinnen und Nutzer nicht fremd an, weil der Zugang im Hintergrund gut organisiert ist. Genau diese Mischung macht Tailscale für mich in kleinen Teams so alltagstauglich.
Was ich bei der Einführung in ein Team beachte
Wenn ich Tailscale in ein kleines Team einführe, beginne ich nicht mit allen Geräten gleichzeitig. Ich starte mit einem klar abgegrenzten Anwendungsfall, etwa dem Zugriff auf einen internen Dienst oder auf einen gemeinsamen Rechner. Danach erkläre ich den Beteiligten, welche Geräte freigegeben sind und warum. Diese Transparenz ist wichtig, weil sie Vertrauen schafft und Rückfragen reduziert.
Ich erkläre auch, dass jedes neue Gerät nicht einfach automatisch alles darf. Diese Begrenzung ist kein Nachteil, sondern ein Schutz. Gerade in kleinen Teams ist es hilfreich, wenn jeder versteht, dass klare Regeln nicht bremsen, sondern Ordnung schaffen. Je besser die Grundidee verstanden wird, desto reibungsloser läuft die tägliche Nutzung.
Für die interne Dokumentation halte ich knapp fest, welche Geräte vorhanden sind, wer sie nutzt und wofür sie freigegeben wurden. Das muss keine umfangreiche Aktenlage sein. Oft reicht mir eine kurze, gepflegte Übersicht, damit ich spätere Änderungen schnell nachvollziehen kann. Diese Gewohnheit spart mir besonders dann Zeit, wenn ich nach einigen Wochen oder Monaten wieder auf die Einrichtung schaue.
| Bereich | Mein Vorgehen | Nutzen im Alltag |
|---|---|---|
| Gerätenamen | Eindeutig und verständlich vergeben | Schnellere Orientierung |
| Zugriffsregeln | So knapp wie möglich halten | Weniger Fehlerquellen |
| Gruppen | Nach Aufgabe oder Rolle ordnen | Leichtere Verwaltung |
| Änderungen | Regelmäßig prüfen und bereinigen | Saubere Struktur |
| Fernzugang | Gezielt statt pauschal freigeben | Mehr Sicherheit |
Am meisten überzeugt mich an Tailscale, dass ich mehrere Geräte nicht nur technisch verbinde, sondern in eine verständliche Ordnung bringe. Genau das brauche ich in kleinen Teams: wenig Reibung, klare Zuständigkeiten und sichere Verbindungen, die auch nach Monaten noch nachvollziehbar sind.